Domain gslg.de kaufen?
Wir ziehen mit dem Projekt
gslg.de um.
Sind Sie am Kauf der Domain
gslg.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gslg.de kaufen?
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
Wie kann man mit Wireshark andere Geräte im Netzwerk beobachten?
Um andere Geräte im Netzwerk mit Wireshark zu beobachten, muss man den Netzwerkverkehr mitschneiden. Dazu kann man entweder den Netzwerkadapter des eigenen Geräts im sogenannten "Promiscuous Mode" setzen, um alle Pakete im Netzwerk zu erfassen, oder man nutzt einen Switch, der den Datenverkehr an einen speziellen Port weiterleitet, an dem das Gerät mit Wireshark angeschlossen ist. Sobald der Netzwerkverkehr erfasst wird, kann man mit Wireshark die Pakete analysieren und den Datenverkehr anderer Geräte im Netzwerk beobachten. **
Ähnliche Suchbegriffe für Wireshark
Top-Angebote
Produkte zum Begriff Wireshark:
-
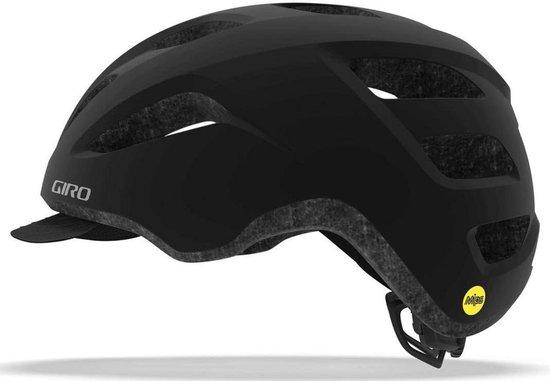
Leichter Damenfahrradhelm mit MIPS-Technologie für Komfort und SicherheitDer Fahrradhelm für Damen bietet eine bequeme Passform mit guter Abdeckung und ausgezeichneter Belüftung und eignet sich für nahezu jede Fahrt. Der Helm ist mit einer In-Mold-Konstruktion gefertigt, um das Gewicht zu reduzieren und die Haltbarkeit für den täglichen Gebrauch zu erhöhen. Das Roc Loc Sport MIPS-Verstellungssystem ermöglicht eine einfache und schnelle Anpassung durch Drehen eines Drehknopfes. Dieses System ist nahtlos in das Multi-Directional Impact Protection System (MIPS) integriert, das Energie ableiten und bei bestimmten Stößen zusätzlichen Schutz bieten kann. Diese Vielseitigkeit macht den Helm ideal für Fahrten im Gelände, auf Singletrails oder in der Stadt.340,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Alecto Verbindungspunkt für Zigbee-Sensoren zum Netzwerk / InternetEine zentrale Steuereinheit und Verbindungszentrale für Ihr intelligentes Haus. Machen Sie Ihr Zuhause zum Smart-Home mit der Alecto SMART-BRIDGE10. Alle vorhandenen Zigbee-Sensoren können mit der SMART-BRIDGE10 verbunden und gesteuert werden. Diese Alec36,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter


-
Ist Wireshark nicht nutzlos, da fast alles im Internet verschlüsselt wird?
Nein, Wireshark ist nicht nutzlos, obwohl viele Inhalte im Internet verschlüsselt sind. Wireshark kann immer noch verwendet werden, um den Netzwerkverkehr zu analysieren und Probleme zu diagnostizieren, selbst wenn die Inhalte verschlüsselt sind. Es kann auch verwendet werden, um den Datenverkehr zu überwachen und verdächtige Aktivitäten zu erkennen. **
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
Top-Angebote
Produkte zum Begriff Wireshark:
-
Ist Wireshark sicher?
Wireshark ist ein leistungsfähiges Netzwerk-Analysetool, das verwendet werden kann, um den Datenverkehr in einem Netzwerk zu überwachen. Es ist jedoch wichtig zu beachten, dass Wireshark keine Sicherheitsfunktionen bietet und daher nicht als Sicherheitstool betrachtet werden sollte. Es kann jedoch sicher verwendet werden, solange die richtigen Sicherheitsvorkehrungen getroffen werden, wie zum Beispiel die Verwendung in einem isolierten Netzwerk oder das Filtern von sensiblen Informationen. **
-
Wie kann man mit Wireshark andere Geräte im Netzwerk beobachten?
Um andere Geräte im Netzwerk mit Wireshark zu beobachten, muss man den Netzwerkverkehr mitschneiden. Dazu kann man entweder den Netzwerkadapter des eigenen Geräts im sogenannten "Promiscuous Mode" setzen, um alle Pakete im Netzwerk zu erfassen, oder man nutzt einen Switch, der den Datenverkehr an einen speziellen Port weiterleitet, an dem das Gerät mit Wireshark angeschlossen ist. Sobald der Netzwerkverkehr erfasst wird, kann man mit Wireshark die Pakete analysieren und den Datenverkehr anderer Geräte im Netzwerk beobachten. **
-
Ist Wireshark nicht nutzlos, da fast alles im Internet verschlüsselt wird?
Nein, Wireshark ist nicht nutzlos, obwohl viele Inhalte im Internet verschlüsselt sind. Wireshark kann immer noch verwendet werden, um den Netzwerkverkehr zu analysieren und Probleme zu diagnostizieren, selbst wenn die Inhalte verschlüsselt sind. Es kann auch verwendet werden, um den Datenverkehr zu überwachen und verdächtige Aktivitäten zu erkennen. **
-
Warum findet Wireshark keine Schnittstellen mehr?
Es gibt mehrere mögliche Gründe dafür, warum Wireshark keine Schnittstellen mehr finden kann. Einer der häufigsten Gründe ist, dass der Benutzer nicht über ausreichende Berechtigungen verfügt, um auf die Netzwerkschnittstellen zuzugreifen. Eine andere mögliche Ursache könnte sein, dass die Netzwerkkarte nicht ordnungsgemäß installiert oder konfiguriert ist. Es ist auch möglich, dass ein Konflikt mit anderen Netzwerksoftware oder Firewall-Einstellungen vorliegt. **
Ähnliche Suchbegriffe für Wireshark
-
Leichter Damenfahrradhelm mit MIPS-Technologie für Komfort und SicherheitDer Fahrradhelm für Damen bietet eine bequeme Passform mit guter Abdeckung und ausgezeichneter Belüftung und eignet sich für nahezu jede Fahrt. Der Helm ist mit einer In-Mold-Konstruktion gefertigt, um das Gewicht zu reduzieren und die Haltbarkeit für den täglichen Gebrauch zu erhöhen. Das Roc Loc Sport MIPS-Verstellungssystem ermöglicht eine einfache und schnelle Anpassung durch Drehen eines Drehknopfes. Dieses System ist nahtlos in das Multi-Directional Impact Protection System (MIPS) integriert, das Energie ableiten und bei bestimmten Stößen zusätzlichen Schutz bieten kann. Diese Vielseitigkeit macht den Helm ideal für Fahrten im Gelände, auf Singletrails oder in der Stadt.340,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Alecto Verbindungspunkt für Zigbee-Sensoren zum Netzwerk / InternetEine zentrale Steuereinheit und Verbindungszentrale für Ihr intelligentes Haus. Machen Sie Ihr Zuhause zum Smart-Home mit der Alecto SMART-BRIDGE10. Alle vorhandenen Zigbee-Sensoren können mit der SMART-BRIDGE10 verbunden und gesteuert werden. Diese Alec36,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Günsan Eqona Datenbuchse RJ45 CAT6 Internet Netzwerk Unterputz Weiß.product-tables{width:100%;max-width:620px;border-collapse:collapse;margin:0 0 18px;table-layout:fixed}.product-tables td{padding:5px 7px;border:1px solid #ccc;vertical-align:top;word-break:break-word;overflow-wrap:anywhere}.product-tables td:first-child{width:42%;background:#e6e6e6}.product-tables td:last-child{width:58%}@media(max-width:600px){.product-tables{width:100%!important;max-width:100%!important}.product-tables td{padding:4px 5px!important;font-size:13px}} Günsan Eqona Datenbuchse RJ45 CAT6 Unterputz Weiß Die Günsan Eqona Datenbuchse RJ45 CAT6 ist eine praktische Lösung für die Integration eines Netzwerkanschlusses in das moderne Eqona Schalterprogramm. Die Unterputzausführung ermöglicht eine platzsparende und optisch saubere Installation. Die weiße Kunststoffausführung fügt sich harmonisch in Wohn- und Arbeitsbereiche ein und lässt sich mit weiteren Schaltern, Steckdosen und Anschlüssen der Günsan Eqona Serie kombinieren. TECHNISCHE DATEN Hersteller Günsan Serie Eqona Hersteller-Artikelnummer 01401100100169 EAN 8697372074429 Produktart Datenbuchse Anschlussart RJ45 Kategorie CAT6 Montageart Unterputz Material Kunststoff Farbe Weiß ABMESSUNGEN Breite 82 mm Höhe 82 mm Tiefe 41 mm Gesamtmaße 82 × 82 × 41 mm KOMPATIBILITÄT Netzwerkstandard CAT6 Anschluss RJ45 Montage Unterputz Schalterprogramm Günsan Eqona EINSATZBEREICHE Wohnräume Arbeitszimmer und Homeoffice Büros und Gewerberäume Netzwerkverkabelungen Neuinstallationen Renovierungen und Modernisierungen BESONDERE FUNKTIONEN RJ45-Netzwerkanschluss CAT6-Ausführung Unterputzmontage Weiße Oberfläche Passend zum Günsan Eqona Schalterprogramm HINWEISE Die Datenbuchse ist für die feste Installation in einer Unterputzdose vorgesehen. Der Anschluss sollte fachgerecht entsprechend der verwendeten Netzwerkverkabelung erfolgen. BEWERTUNG DURCH UNSERE EXPERTEN Die Günsan Eqona RJ45 CAT6 Datenbuchse ist eine passende Lösung für eine moderne und einheitliche Netzwerkverkabelung. Durch die kompakte Bauform von 82 × 82 × 41 mm lässt sie sich optisch harmonisch in das Eqona Schalterprogramm integrieren.6,43 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Was ist alles möglich mit Wireshark?
Mit Wireshark können verschiedene Netzwerkanalysen durchgeführt werden, wie z.B. das Erfassen und Analysieren von Netzwerkverkehr, das Überwachen von Netzwerkverbindungen, das Identifizieren von Netzwerkproblemen und das Aufdecken von Sicherheitslücken. Es bietet auch Funktionen zur Filterung und Anzeige von Netzwerkpaketen sowie zur Erstellung von Statistiken und Berichten. Wireshark unterstützt eine Vielzahl von Protokollen und kann auf verschiedenen Betriebssystemen verwendet werden. **
-
Warum funktioniert Wireshark bei mir nicht?
Es gibt verschiedene Gründe, warum Wireshark möglicherweise nicht funktioniert. Es könnte sein, dass deine Netzwerkkarte nicht von Wireshark unterstützt wird oder dass du nicht über ausreichende Berechtigungen verfügst, um auf den Netzwerkverkehr zuzugreifen. Es ist auch möglich, dass Wireshark nicht ordnungsgemäß installiert oder konfiguriert ist. Es könnte hilfreich sein, die Dokumentation von Wireshark zu überprüfen oder sich an den technischen Support zu wenden, um das Problem zu lösen. **
-
Wie zeigt Wireshark fremden Traffic an?
Wireshark zeigt fremden Traffic an, indem es den Netzwerkverkehr aufzeichnet und analysiert, der über das Netzwerk läuft. Es kann den Datenverkehr von verschiedenen Quellen wie Ethernet, WLAN, Bluetooth usw. erfassen und anzeigen. Wireshark zeigt den fremden Traffic in Form von Protokolldaten an, die detaillierte Informationen über die Kommunikation zwischen den Geräten enthalten. **
-
Wie kann man mit Wireshark Telefonate mitschneiden?
Mit Wireshark kann man Telefonate mitschneiden, indem man den Netzwerkverkehr analysiert. Dazu muss man den Netzwerkadapter auswählen, über den die Telefonate laufen, und dann die entsprechenden Filter einstellen, um nur die relevanten Datenpakete zu erfassen. Es ist jedoch wichtig zu beachten, dass das Mitschneiden von Telefonaten ohne Zustimmung aller beteiligten Parteien illegal sein kann. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.